29 settembre 2026
Inganni sempre più realistici: come riconoscere le truffe
I tentativi di truffa tramite telefono, SMS ed e-mail assumono...
Scopri di più
Attualmente, in Alto Adige vengono segnalate, tra le altre cose, chiamate da parte di presunti funzionari dell’amministrazione finanziaria. Con diversi pretesti, i criminali cercano di convincere le persone ad allontanarsi dalla propria abitazione per poi sottrarre oggetti di valore.
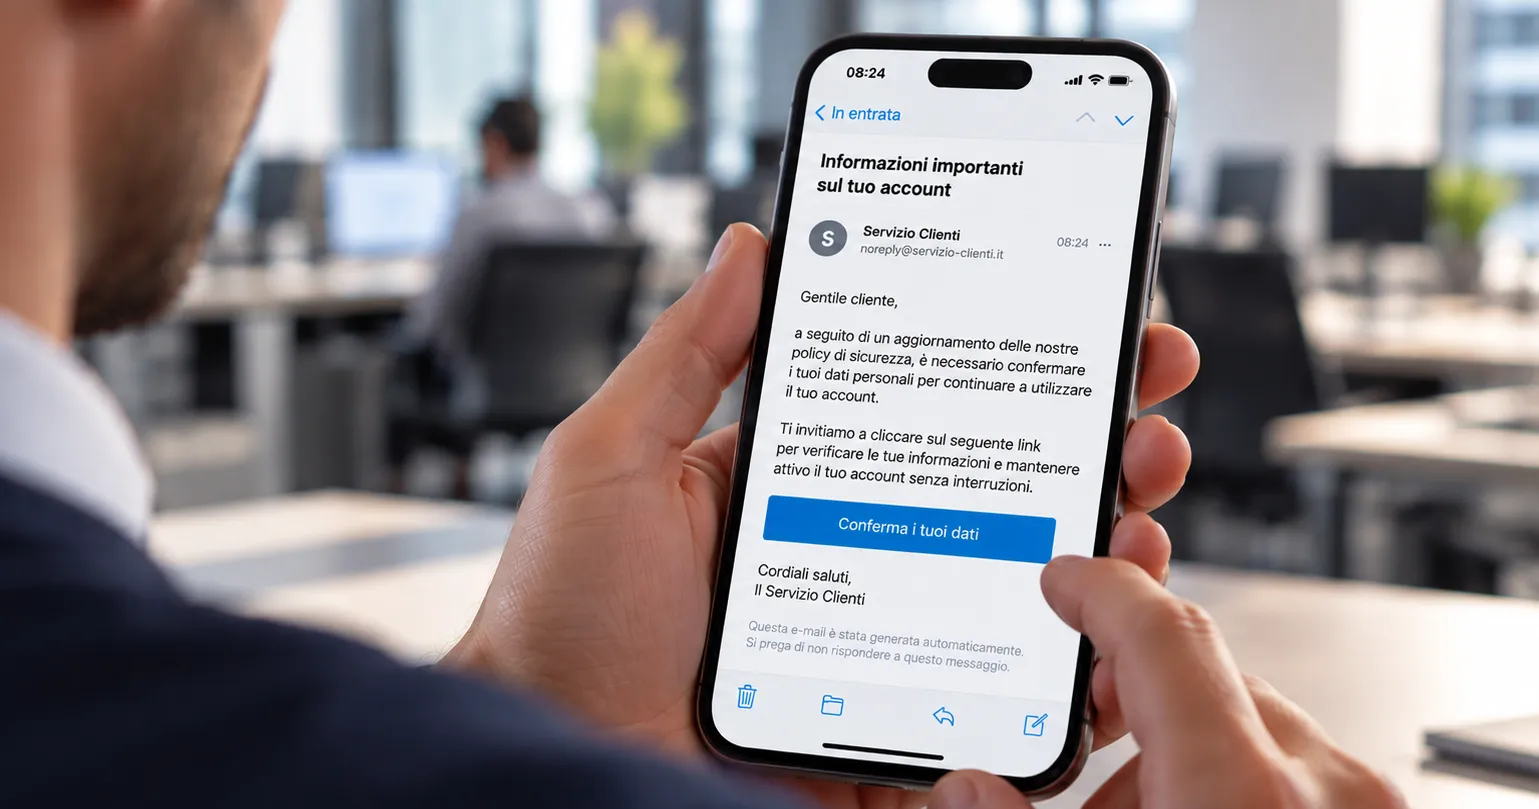
Anche tramite e-mail e SMS i truffatori cercano di ottenere informazioni personali o credenziali di accesso. I messaggi appaiono spesso molto realistici e invitano a confermare dati, effettuare pagamenti o cliccare su un link.
Un esempio sono i messaggi fraudolenti relativi alle prenotazioni online. I viaggiatori ricevono una comunicazione apparentemente inviata dalla struttura ricettiva in cui viene richiesto di confermare i dati della prenotazione o della carta di credito oppure di effettuare un pagamento. In caso contrario, viene minacciata la cancellazione della prenotazione. L’aspetto particolarmente insidioso è che questi messaggi possono contenere dati reali relativi al viaggio e rimandare a siti web falsi dall’aspetto professionale.
Tentativi simili vengono effettuati anche a nome di banche e società emittenti di carte di credito. Tramite SMS o telefono, i criminali si spacciano per persone che lavorano presso questi istituti e chiedono credenziali di online banking, password o codici di sicurezza. La regola fondamentale è: non comunicare mai password, PIN o codici di sicurezza per telefono, SMS o e-mail.
Molti tentativi di frode fanno leva intenzionalmente sulla pressione del tempo e sulle emozioni. Il rischio di un presunto blocco del conto, la possibile cancellazione di una prenotazione alberghiera o un’emergenza familiare servono a spingere le persone ad agire rapidamente, senza verificare con attenzione la situazione.
È proprio in questi casi che dovrebbe scattare un campanello d’allarme. Se vi mettono sotto pressione, vi chiedono di trasferire immediatamente del denaro o di comunicare informazioni riservate, è necessaria particolare cautela.
Controllare attentamente il mittente: verificare con attenzione l’indirizzo e-mail e il numero di telefono. Anche una sola lettera o un carattere diverso può indicare un tentativo di truffa.
Non aprire i link senza verificarli: in caso di dubbio, accedere direttamente al sito dell’azienda tramite il browser o l’app ufficiale, invece di utilizzare il link contenuto nel messaggio.
Non comunicare dati sensibili: password, PIN, codici di sicurezza, dati bancari e della carta di credito non devono essere condivisi tramite e-mail, SMS o telefono.
Verificare richieste di pagamento insolite: se il metodo di pagamento concordato cambia improvvisamente o viene richiesto di effettuare un pagamento con particolare urgenza, è consigliabile contattare direttamente l’azienda attraverso un canale ufficiale.
Utilizzare i contatti ufficiali: in caso di dubbio, chiamare il numero indicato sul sito ufficiale dell’azienda o della banca, non quello riportato nel messaggio sospetto.
Agire rapidamente in caso di truffa: se sono stati comunicati dati bancari o della carta di credito, contattare immediatamente la propria banca o l’emittente della carta e richiedere il blocco delle carte o degli accessi interessati. In caso di frode, presentare inoltre denuncia alla polizia.
Una password forte, da sola, non offre sempre una protezione sufficiente. È consigliabile utilizzare per ogni servizio una password diversa e sicura e, dove possibile, attivare l’autenticazione a più fattori (MFA). In questo modo, oltre alla password, per effettuare l’accesso è necessario un ulteriore fattore di sicurezza.
Un password manager aiuta inoltre a gestire in modo sicuro password diverse e complesse. In questo modo si riduce il rischio che una singola password rubata possa compromettere più account contemporaneamente.


